Позначка: критична інфраструктура

  • Путін наказав “звести до нуля” наслідки ударів ЗСУ

    Путін наказав “звести до нуля” наслідки ударів ЗСУ

    Лідер держави-агресора Росії Володимир Путін доручив уряду РФ та Міністерству оборони вжити заходів, які, за його словами, мають “звести до нуля наслідки” атак Збройних сил України по російській інфраструктурі. Відповідну заяву він зробив під час оперативної наради з членами уряду, повідомляють російські державні агентства ТАСС і “РИА Новости”.

    Під час виступу Путін заявив, що ключове завдання щодо реагування на подібні удари покладається насамперед на Міністерство оборони Росії та інші силові відомства, однак, за його словами, уряд також має долучитися до розробки та впровадження додаткових заходів, спрямованих на мінімізацію або повне усунення наслідків атак. Він наголосив, що йдеться про системну роботу, яка має охоплювати як військовий, так і цивільний рівень управління інфраструктурою.

    У своїй промові глава Кремля заявив, що Росія повинна бути готовою оперативно реагувати на будь-які пошкодження критичної інфраструктури та забезпечувати її швидке відновлення. За його словами, необхідно підвищити стійкість систем енергозабезпечення, транспорту та інших стратегічних об’єктів, які, як він стверджує, можуть бути ціллю українських ударів. Водночас жодних конкретних механізмів або деталей реалізації цих заявлених заходів він не озвучив.

    Окремо Путін також висловився щодо ситуації в тимчасово окупованому Криму, заявивши, що Україна нібито намагається вплинути на туристичний сезон на півострові та створити труднощі з постачанням енергоресурсів. Ці твердження не були підкріплені жодними доказами та подані як політичні заяви російського керівництва.

    Заяви глави Кремля пролунали на тлі триваючої повномасштабної війни Росії проти України, яку Москва розпочала у 2014 році з окупації Криму та частини Донбасу, а у 2022 році значно розширила, розпочавши повномасштабне вторгнення. Відтоді бойові дії охопили значну частину території України, а об’єкти критичної інфраструктури неодноразово ставали цілями російських ракетних і дронових атак, що призводило до масштабних руйнувань та гуманітарних наслідків.

    Українська сторона неодноразово заявляла, що удари по військовій та логістичній інфраструктурі Росії є відповіддю на агресію та спрямовані на послаблення військового потенціалу противника. Окремо Київ наголошує, що дії російської армії призвели до значних втрат серед цивільного населення та руйнування житлової, енергетичної й транспортної інфраструктури України.

    На цьому тлі раніше повідомлялося про посилення ударів по об’єктах російської військової логістики на тимчасово окупованих територіях, зокрема в Криму. Українські підрозділи, за офіційними та неофіційними повідомленнями, проводили операції, спрямовані на ускладнення забезпечення російських сил на півострові, що, за оцінками окремих аналітиків, може впливати на стабільність військової інфраструктури РФ у регіоні.

    У Росії ці події трактують як загрозу для туристичної галузі Криму та стабільності регіону, тоді як Україна та її союзники розглядають їх у контексті військових дій у межах повномасштабної війни, що триває вже понад десять років.
  • “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    “Не роки, а місяці”: “П’ять очей” попередили про новий небезпечний ШІ

    Розвідувальні та кібербезпекові служби країн альянсу “П’ять очей” — Австралії, США, Великої Британії, Канади та Нової Зеландії — оприлюднили рідкісну спільну заяву, в якій попередили про стрімке наближення нового покоління штучного інтелекту, здатного кардинально змінити характер кіберзагроз у світі. За оцінками спецслужб, потужні моделі ШІ, які можуть використовуватися для масштабних і складних кібератак проти державних структур, бізнесу та критичної інфраструктури, можуть з’явитися вже протягом найближчих місяців, а не років, як це прогнозувалося раніше.

    У документі наголошується, що розвиток штучного інтелекту має подвійний ефект: з одного боку, він здатен значно посилити кіберзахист, автоматизувати виявлення загроз і підвищити стійкість цифрових систем, але з іншого — він радикально збільшує швидкість, масштаб і складність атак, які можуть здійснювати як організовані кіберзлочинні угруповання, так і державні або напівдержавні актори. Саме ця подвійність, за словами авторів заяви, створює безпрецедентний рівень невизначеності для урядів і приватного сектору.

    Спецслужби підкреслюють, що сучасні прориви у сфері великих мовних моделей та автономних систем свідчать про різке зниження бар’єрів входу для кіберзлочинців. Якщо раніше для проведення складних атак були потрібні глибокі технічні знання та ресурси, то нові покоління ШІ потенційно можуть автоматизувати значну частину цього процесу, дозволяючи швидше знаходити вразливості, створювати шкідливі коди та масштабувати атаки на тисячі цілей одночасно.

    У спільній заяві прямо зазначається, що “передові моделі штучного інтелекту перевершать нинішні очікування галузі й докорінно змінять як наступальні, так і оборонні можливості в кіберпросторі”. Особливо підкреслюється, що мова йде не про довгострокову перспективу, а про дуже близький горизонт часу — “місяці”.

    У зв’язку з цим країни альянсу закликали уряди, технологічні компанії та операторів критичної інфраструктури негайно посилити системи кіберзахисту, переглянути підходи до інформаційної безпеки та підготуватися до сценаріїв, у яких атаки можуть бути більш швидкими, автоматизованими та важчими для виявлення. Також наголошується на необхідності комплексного реагування, яке має охоплювати як державний рівень, так і приватний сектор.

    Хоча у заяві не згадуються конкретні компанії або моделі штучного інтелекту, у кібербезпековій спільноті активно обговорюються останні розробки провідних лабораторій, які демонструють розширені можливості у сфері аналізу коду та пошуку вразливостей. Це викликає занепокоєння щодо можливого використання таких систем у зловмисних цілях або їхнього потрапляння до неконтрольованих середовищ.

    Експерти з національної безпеки зазначають, що ситуація ускладнюється тим, що аналогічні або навіть більш просунуті моделі можуть розроблятися не лише у відкритих комерційних лабораторіях, а й у закритих державних програмах різних країн, що робить глобальну оцінку ризиків ще складнішою.

    У контексті цього попередження згадуються і нещодавні події у сфері штучного інтелекту, коли нові моделі продемонстрували здатність до виявлення складних вразливостей у програмному забезпеченні та швидкого аналізу систем безпеки. Це лише посилило дискусію про необхідність міжнародного регулювання та контролю за розвитком таких технологій.

    Аналітики сходяться на думці, що кіберпростір входить у фазу, де темпи розвитку технологій можуть перевищити здатність державних структур адаптуватися до нових загроз. У цьому контексті найближчі місяці можуть стати критичними для формування нових правил цифрової безпеки, а також для вироблення глобальних механізмів стримування потенційно небезпечних застосувань штучного інтелекту.

    Таким чином, попередження альянсу “П’ять очей” стало одним із найсильніших сигналів останнього часу про те, що світ наближається до нового етапу кіберконфліктів, де ключову роль відіграватиме вже не лише людина, а й автономні системи штучного інтелекту.

  • Київ ризикує не встигнути до зими — Кабмін готує рішення РНБО

    Київ ризикує не встигнути до зими — Кабмін готує рішення РНБО

    Питання підготовки Києва до наступного опалювального сезону найближчим часом буде винесено на розгляд Ради національної безпеки і оборони України, оскільки в уряді висловлюють занепокоєння темпами виконання відповідних робіт у столиці. У Кабінеті міністрів наголошують, що йдеться про критично важливий напрямок, який безпосередньо впливає на енергетичну стійкість міста та здатність пройти зиму в умовах війни та постійних загроз для інфраструктури.

    Про це заявила прем’єр-міністр України Юлія Свириденко, підкресливши, що уряд бачить необхідність посилення контролю та координації підготовчих процесів у столиці. За її словами, Київ має бути повністю готовий до опалювального сезону, адже від цього залежить не лише комфорт мешканців, а й стабільність функціонування критичної інфраструктури в умовах підвищених ризиків.

    Уряд оцінює поточний стан підготовки як недостатній і фіксує відставання у виконанні низки важливих заходів. У Кабміні зазначають, що мова йде про комплекс робіт, пов’язаних із тепломережами, енергетичною інфраструктурою, резервними системами та загальною готовністю міських служб до пікових навантажень у зимовий період. Водночас наголошується, що наявні затримки необхідно усунути у максимально стислі терміни, оскільки час до початку опалювального сезону обмежений.

    Прем’єр-міністр підкреслила, що Київ має всі необхідні ресурси для належної підготовки, включно з найбільшим серед українських міст бюджетом, технічними можливостями та кадровим потенціалом. Саме тому, на думку уряду, відставання у темпах робіт викликає додаткове занепокоєння і потребує управлінських рішень на найвищому рівні.

    Рішення винести це питання на розгляд РНБО пояснюють необхідністю забезпечити міжвідомчу координацію та прискорити виконання ключових заходів. Очікується, що на рівні Ради національної безпеки і оборони можуть бути ухвалені додаткові організаційні рішення, спрямовані на контроль строків, визначення відповідальних осіб та усунення проблемних ділянок у підготовці столиці до зими.

    У Кабміні також нагадують, що після завершення попереднього опалювального сезону Київ уже розпочав підготовчі роботи в межах затвердженого плану стійкості міста, який був ухвалений Київською міською радою у березні. Водночас уряд вказує, що частина заходів виконується повільніше, ніж передбачалося графіками, що й стало підставою для посилення контролю.

    Окремо підкреслюється, що держава вже спрямувала значні фінансові ресурси на підготовку столиці до зими, зокрема понад 4 мільярди гривень. Ці кошти мали бути використані для модернізації інфраструктури, підготовки тепломереж, посилення енергетичної системи та інших заходів, необхідних для стабільного проходження опалювального сезону.

    Міністр розвитку громад та територій Олексій Кулеба раніше також звертав увагу на проблеми в плануванні підготовки, наголошуючи на відсутності затвердженого комплексного документа щодо стійкості Києва на зиму. На його думку, це ускладнює системне управління процесами та не дозволяє повною мірою оцінити готовність міської інфраструктури до можливих кризових сценаріїв.

    Фактично ситуація навколо підготовки Києва до зими набуває міжвідомчого характеру і виходить на рівень національної безпеки. В уряді підкреслюють, що в умовах повномасштабної війни стабільне функціонування систем теплопостачання та енергетики столиці є одним із ключових елементів стійкості держави загалом.

    Очікується, що після розгляду питання на РНБО можуть бути ухвалені рішення, які посилять контроль за виконанням підготовчих робіт, пришвидшать координацію між центральною та місцевою владою, а також дозволять уникнути потенційних ризиків у разі ускладнення енергетичної ситуації під час опалювального сезону.

  • 800 тисяч за інвалідність, мільйон – родині загиблого: що змінилося у виплатах

    800 тисяч за інвалідність, мільйон – родині загиблого: що змінилося у виплатах

    Кабінет Міністрів України ухвалив рішення, яке суттєво змінює механізм виплати одноразової грошової допомоги громадянам, які постраждали внаслідок російської агресії на об’єктах критичної інфраструктури. Нові правила мають спростити отримання компенсацій, розширити коло одержувачів та гарантувати повний обсяг державної підтримки навіть у випадках, коли людина вже отримала інші виплати.

    Йдеться про працівників об’єктів критичної інфраструктури, операторів критичної інфраструктури, державних службовців, посадових осіб місцевого самоврядування, а також осіб, які постраждали на таких об’єктах під час виконання службових чи трудових обов’язків. Відповідні зміни уряд вніс до чинного порядку призначення та виплати одноразової грошової допомоги.

    Згідно з чинним законодавством, розмір виплат залежить від наслідків отриманих ушкоджень. У разі встановлення інвалідності І групи постраждала особа може отримати 800 тисяч гривень, ІІ групи – 500 тисяч гривень, ІІІ групи – 200 тисяч гривень. Якщо людина загинула внаслідок військової агресії РФ, членам її сім’ї передбачена одноразова допомога у розмірі 1 мільйон гривень.

    Одним із ключових нововведень стала можливість отримати доплату у разі зміни групи інвалідності. Якщо після повторного медичного огляду стан здоров’я людини погіршився і їй встановили вищу групу інвалідності, держава виплатить різницю між уже отриманою сумою та новим розміром допомоги. Раніше така процедура була недостатньо врегульована, що створювало труднощі для постраждалих громадян.

    Також уряд визначив чіткі строки реалізації права на отримання виплати. Відтепер звернутися за допомогою можна не лише під час дії воєнного стану, а й протягом трьох років після його припинення або скасування. Це особливо важливо для людей, які через стан здоров’я або інші обставини не можуть оперативно оформити необхідні документи.

    Окремо врегульовано питання оформлення особистого розпорядження на випадок загибелі працівника або посадової особи. Уряд уточнив порядок складання та засвідчення таких документів, щоб члени сімей загиблих могли швидше отримати належні виплати та уникнути зайвих бюрократичних процедур.

    Ще одна важлива зміна стосується кола осіб, які можуть претендувати на державну підтримку. Право на допомогу тепер поширюється не лише на працівників безпосередньо об’єктів критичної інфраструктури, а й на співробітників операторів критичної інфраструктури, їхніх філій, структурних підрозділів та представництв. Крім того, виплати можуть отримати особи, які постраждали безпосередньо на таких об’єктах внаслідок російських атак.

    Уряд також передбачив механізм компенсації у випадках, коли постраждала особа вже отримала іншу одноразову або страхову виплату за тим самим фактом травмування чи загибелі. Якщо така виплата виявиться меншою за суму, гарантовану законом, держава компенсує різницю. Таким чином громадяни або їхні родини не втратять право на повний обсяг соціальної підтримки незалежно від інших джерел відшкодування.

    Виплату одноразової допомоги, як і раніше, здійснюватиме Пенсійний фонд України. Подати заяву можна як особисто, так і через електронні сервіси ПФУ. Для цього необхідно пройти авторизацію на порталі електронних послуг Пенсійного фонду та завантажити пакет документів, що підтверджують факт отримання ушкодження чи загибелі внаслідок військової агресії РФ.

    Експерти зазначають, що зміни мають особливе значення в умовах триваючої війни. Саме працівники критичної інфраструктури – енергетики, комунальники, працівники водоканалів, транспортної галузі та інші фахівці – регулярно працюють під загрозою ракетних та дронових ударів, забезпечуючи функціонування держави навіть у найскладніших умовах.

    Нагадаємо, законодавство про одноразову грошову допомогу для працівників критичної інфраструктури було оновлене на початку 2026 року з метою усунення прогалин, які виникли під час практичного застосування попередніх норм. Нові рішення Кабміну фактично завершують формування більш гнучкої та зрозумілої системи компенсацій для громадян, які постраждали через війну.

  • Ощадбанк відкрив мільярдне фінансування для Дніпра: що зміниться для мешканців

    Ощадбанк відкрив мільярдне фінансування для Дніпра: що зміниться для мешканців

    Дніпро залучив один із найбільших муніципальних кредитів від початку повномасштабної війни. Ощадбанк та Дніпровська міська рада підписали кредитну угоду на суму 1,5 млрд гривень, кошти з якої спрямують на модернізацію критичної інфраструктури міста, насамперед систем водопостачання, водовідведення та енергозабезпечення.

    Про це повідомив Ощадбанк. У фінустанові наголосили, що реалізація проєкту має посилити стійкість та енергонезалежність одного з найбільших міст України в умовах війни та постійних загроз для інфраструктурних об’єктів.

    Згідно з умовами угоди, залучене фінансування буде спрямоване на капітальні потреби громади. Насамперед йдеться про нове будівництво, реконструкцію та модернізацію об’єктів водопостачання та водовідведення.

    Окремим напрямком стане оновлення систем електропостачання, які забезпечують роботу критично важливих комунальних об’єктів.

    Для Дніпра питання стабільного водопостачання та енергозабезпечення залишається стратегічним. Місто є одним із найбільших промислових і логістичних центрів України, а також важливим гуманітарним хабом, який від початку повномасштабної війни прийняв десятки тисяч внутрішньо переміщених осіб.

    Саме тому модернізація інженерної інфраструктури стала одним із ключових пріоритетів міської влади.

    У банку зазначають, що реалізація проєктів дозволить підвищити надійність роботи комунальних мереж, знизити ризики аварій та забезпечити безперебійне надання базових послуг мешканцям навіть в умовах воєнних викликів.

    Одним із головних завдань проєкту стане посилення енергетичної стійкості міста.

    Після масованих російських атак на енергетичну інфраструктуру України питання автономності та резервного живлення об’єктів водоканалу стало критично важливим для багатьох громад.

    Модернізація електропостачання дозволить зменшити залежність від зовнішніх факторів, підвищити надійність функціонування насосних станцій та інших стратегічних об’єктів життєзабезпечення.

    Експерти зазначають, що саме інвестиції в критичну інфраструктуру сьогодні є одним із головних напрямків розвитку українських міст. У багатьох випадках громади вимушені не лише відновлювати пошкоджені об’єкти, а й модернізувати їх відповідно до нових викликів воєнного часу.

    У державному банку наголошують, що підтримка муніципалітетів залишається одним із ключових напрямків діяльності.

    Директор департаменту корпоративного бізнесу Ощадбанку Сергій Черніков підкреслив, що банківське кредитування стало одним із найефективніших інструментів фінансування розвитку громад в умовах війни.

    За його словами, Дніпро демонструє професійний підхід до управління міськими фінансами та реалізації масштабних інфраструктурних проєктів.

    «Банківські кредити є одним із найефективніших способів фінансування відбудови та розвитку громад під час війни. Ми бачимо відповідальний підхід Дніпра до реалізації інфраструктурних проєктів і готові підтримувати такі ініціативи», — наголосив Черніков.

    Він також повідомив, що від початку повномасштабного вторгнення загальний обсяг кредитних угод Ощадбанку з українськими громадами вже досяг 5,2 млрд гривень.

    Станом на 1 травня 2026 року Ощадбанк залишається найбільшим кредитором українських громад.

    За даними банку, його частка на ринку фінансування муніципалітетів становить 39% від загального кредитного портфеля місцевих громад.

    У банку переконані, що залучення фінансових ресурсів для розвитку інфраструктури є необхідною умовою збереження економічної активності регіонів та підготовки до майбутньої відбудови країни.

    Окрім роботи з муніципалітетами, державна фінустанова активно фінансує енергетичні проєкти. Станом на кінець травня банк опрацьовував близько тисячі заявок на фінансування об’єктів енергетичної інфраструктури із загальним попитом близько 2,5 млрд гривень.

    Для міста залучення 1,5 млрд гривень відкриває можливість не відкладати реалізацію масштабних інфраструктурних проєктів на невизначений термін.

    Фактично йдеться про ресурс, який дозволить модернізувати стратегічні об’єкти вже зараз, не чекаючи завершення війни чи надходження зовнішнього фінансування.

    Для всієї України ця угода може стати показовим прикладом того, як місцеві громади використовують механізми банківського кредитування для підтримки життєво важливої інфраструктури в умовах війни.

    На тлі постійних атак на енергетичні та комунальні об’єкти питання модернізації систем водопостачання, водовідведення та електропостачання стає не лише економічним, а й безпековим завданням.

    Саме тому кредитна угода між Дніпром та Ощадбанком уже зараз називається однією з найбільших інфраструктурних фінансових угод року на рівні українських громад.

  • Зеленський затвердив нову концепцію боротьби з тероризмом

    Зеленський затвердив нову концепцію боротьби з тероризмом

    Президент України Володимир Зеленський підписав указ, яким увів у дію рішення Ради національної безпеки і оборони України від 6 квітня 2026 року про затвердження нової Концепції боротьби з тероризмом в Україні. Документ визначає стратегічні підходи держави до протидії сучасним терористичним загрозам, окреслює ключові виклики національній безпеці та встановлює пріоритети розвитку загальнодержавної системи боротьби з тероризмом в умовах триваючої війни та посилення гібридних загроз.

    Відповідний указ набув чинності з моменту його офіційного оприлюднення. Нова концепція має стати одним із базових документів у сфері національної безпеки, на який спиратимуться державні органи під час формування політики протидії терористичним загрозам, координації дій силових структур та розвитку системи захисту громадян і критичної інфраструктури.

    У документі наголошується, що головною метою концепції є забезпечення ефективної реалізації державної політики у сфері боротьби з тероризмом, а також створення умов для своєчасного виявлення, попередження та нейтралізації загроз, які можуть становити небезпеку для держави, суспільства та громадян. Влада прагне сформувати комплексну систему реагування, здатну працювати як в умовах відкритої воєнної агресії, так і в умовах прихованих терористичних дій, інформаційних атак та кіберзагроз.

    Особливу увагу в концепції приділено трансформації характеру терористичних загроз у XXI столітті. Якщо раніше тероризм асоціювався переважно з діяльністю окремих екстремістських угруповань, то нині, як зазначається в документі, окремі держави можуть використовувати терористичні методи як елемент своєї зовнішньої політики та військової стратегії. Саме тому Україна розглядає боротьбу з тероризмом значно ширше, ніж лише протидію діяльності окремих організацій чи осіб.

    У концепції прямо зазначено, що одним із головних зовнішніх чинників терористичних загроз для України є гібридна війна, яку веде Росія. Документ визначає Росію як державу-агресора та державу, яка використовує елементи терористичної діяльності для досягнення своїх військово-політичних цілей. Серед таких інструментів називаються ракетні удари по цивільній інфраструктурі, атаки безпілотниками, диверсійна діяльність, інформаційно-психологічні операції, кібератаки, а також використання підконтрольних збройних формувань і незаконних воєнізованих структур.

    Автори концепції підкреслюють, що поєднання військової агресії та терористичних методів створює довгострокову системну загрозу національній безпеці України. Особливо небезпечними визнаються удари по енергетичній інфраструктурі, транспортній системі, об’єктах водопостачання, медичних закладах та інших елементах критичної інфраструктури, від функціонування яких залежить життєдіяльність держави та безпека населення.

    Окремий розділ документа присвячений кібертероризму, який останніми роками став одним із найсерйозніших викликів для багатьох держав світу. В умовах цифровізації економіки та державного управління кібератаки можуть спричиняти не менші наслідки, ніж традиційні диверсії. Саме тому концепція передбачає подальше посилення кіберзахисту державних установ, енергетичних компаній, фінансового сектору та інших важливих об’єктів. Також наголошується на необхідності розвитку сучасних систем моніторингу кіберзагроз і підготовки висококваліфікованих фахівців у сфері кібербезпеки.

    Значна увага приділяється удосконаленню роботи державних органів, які відповідають за протидію тероризму. Йдеться про посилення координації між правоохоронними органами, спецслужбами, військовими структурами, органами місцевої влади та іншими суб’єктами системи безпеки. Влада планує підвищити рівень обміну інформацією між різними відомствами, удосконалити механізми реагування на надзвичайні ситуації та забезпечити більш ефективне використання наявних ресурсів.

    У концепції також передбачено розвиток системи прогнозування терористичних загроз. Держава планує активніше використовувати аналітичні інструменти, технології обробки великих масивів даних та сучасні методи розвідки для виявлення потенційних ризиків ще до того, як вони переростуть у реальні загрози. Особливий акцент робиться на превентивних заходах, адже запобігання терористичним актам визнається більш ефективним підходом, ніж ліквідація їхніх наслідків.

    Документ також передбачає розширення міжнародного співробітництва у сфері безпеки. Україна має намір поглиблювати взаємодію з партнерами з Європи та Північної Америки, міжнародними організаціями та спеціалізованими структурами, які займаються питаннями боротьби з тероризмом. Це стосується обміну розвідувальною інформацією, проведення спільних навчань, координації санкційної політики та запровадження нових механізмів реагування на сучасні загрози.

    Експерти зазначають, що ухвалення нової концепції відображає зміну безпекової реальності, в якій перебуває Україна після початку повномасштабного вторгнення. Масовані атаки на цивільні об’єкти, використання безпілотників, кібератаки та інформаційні операції фактично розширили традиційне розуміння тероризму та вимагають від держави нових підходів до захисту населення.

    В умовах війни питання протидії тероризму дедалі тісніше пов’язується із загальною обороноздатністю країни, стійкістю критичної інфраструктури та здатністю держави забезпечувати безперервне функціонування економіки навіть під час масштабних атак. Саме тому нова Концепція боротьби з тероризмом розглядається як один із ключових стратегічних документів, який визначатиме розвиток української системи безпеки у найближчі роки та стане основою для подальшого вдосконалення законодавства, роботи спецслужб і механізмів захисту громадян від сучасних загроз.

  • Росія може розширити удари по Україні цієї зими

    Росія може розширити удари по Україні цієї зими

    Росія цієї зими може суттєво розширити перелік цілей для масованих ударів по території України, змістивши фокус із традиційних атак на енергетичну інфраструктуру на більш широкий спектр критично важливих об’єктів. Йдеться, зокрема, про залізничну інфраструктуру та системи водопостачання, що, за оцінками західних аналітиків, може мати на меті посилення гуманітарного та логістичного тиску в холодний період року.

    Про це повідомляє New York Post із посиланням на аналітичні оцінки експертів у сфері оборони та міжнародної безпеки.

    За даними видання, після невдалого весняного наступу, який не приніс Росії очікуваних стратегічних результатів, Кремль може перейти до нової фази війни, де ключову роль відіграватиме системний тиск на цивільну інфраструктуру України. Такий підхід, за оцінками експертів, спрямований не лише на військовий ефект, а й на створення умов для внутрішньої дестабілізації та посилення суспільного навантаження.

    Аналітики зазначають, що зима традиційно розглядається російським військовим плануванням як період підвищеної вразливості України через залежність від стабільної роботи енергетики, теплопостачання та транспортних систем. Саме тому потенційні удари можуть бути більш масштабними та комплексними, ніж у попередні роки.

    Старша наукова співробітниця Центру стратегічних і міжнародних досліджень (CSIS) Марія Снєгова наголошує, що Росія, ймовірно, знову намагатиметься використати зимовий період як інструмент стратегічного тиску. На її думку, йдеться про спробу створення керованої гуманітарної кризи, яка мала б вплинути як на внутрішню ситуацію в Україні, так і на міжнародні переговорні позиції.

    Експертка підкреслює, що попередні зимові кампанії Росії вже демонстрували системний характер атак по критичній інфраструктурі, включно з енергетичними об’єктами, підстанціями та об’єктами генерації. Однак у новій фазі війни можливе розширення цього переліку.

    За оцінкою аналітикині Інституту вивчення війни (ISW) Катерини Степаненко, Росія може спробувати вивести з ладу українську залізничну систему, яка є ключовим елементом логістики як для військових потреб, так і для забезпечення цивільного населення. Окрім того, потенційними цілями можуть стати об’єкти водопостачання та водоочисні системи, від яких залежить функціонування великих міст.

    Експерти зазначають, що такі удари мають не лише практичний, а й психологічний ефект. Порушення роботи транспорту, перебої з водою та можливі проблеми з опаленням у зимовий період можуть створювати додатковий тиск на суспільство та регіональні адміністрації.

    Окрему увагу аналітики приділяють загальному стану російської економіки, який, за їхніми оцінками, демонструє ознаки поступового погіршення. Зазначається, що дефіцит федерального бюджету РФ за останні місяці зріс, тоді як доходи від експорту енергоносіїв зменшилися на тлі санкційного тиску та ринкових змін.

    Також повідомляється про скорочення частини резервів і зростання бюджетного навантаження, пов’язаного з воєнними витратами. Це, на думку експертів, може посилювати внутрішній економічний тиск і змушувати російську владу шукати додаткові джерела фінансування війни.

    Паралельно фіксуються проблеми з комплектуванням російської армії. Темпи набору контрактників, за оцінками аналітиків, знизилися до рівня, який не перекриває втрати на фронті. Це змушує російську владу активніше залучати нові категорії населення, зокрема студентів, а також посилювати фінансові стимули для підписання контрактів.

    Аналітики не виключають, що у разі подальшого погіршення ситуації Кремль може вдатися до більш жорстких внутрішніх заходів, включно з посиленням контролю над інформаційним простором, обмеженням цифрових сервісів та можливим запровадженням додаткових мобілізаційних рішень.

    Українська сторона, своєю чергою, вже готується до зимового періоду. Влада спільно з енергетичними компаніями посилює захист критичної інфраструктури, впроваджує регіональні плани стійкості та розширює систему резервного забезпечення для проходження опалювального сезону.

    Таким чином, за оцінками аналітиків, майбутня зима може стати одним із найбільш напружених етапів війни, де ключовим фактором буде не лише ситуація на фронті, а й здатність обох сторін витримувати довготривалий тиск на інфраструктуру, економіку та цивільне населення.

  • Запорізька АЕС знову в блекауті: станція вже 19-й раз перейшла на генератори

    Запорізька АЕС знову в блекауті: станція вже 19-й раз перейшла на генератори

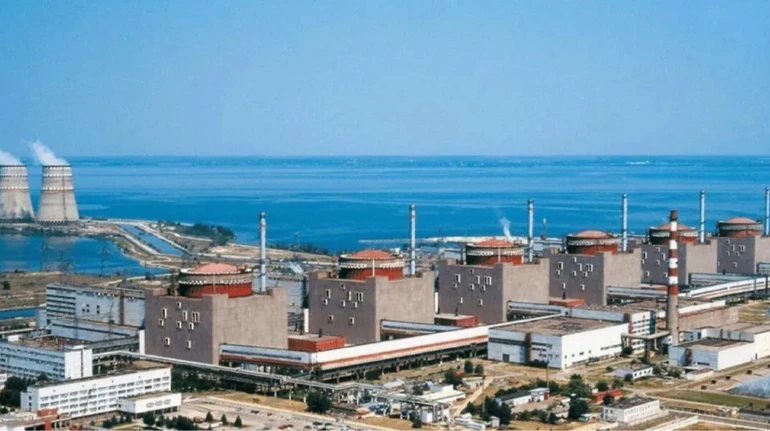
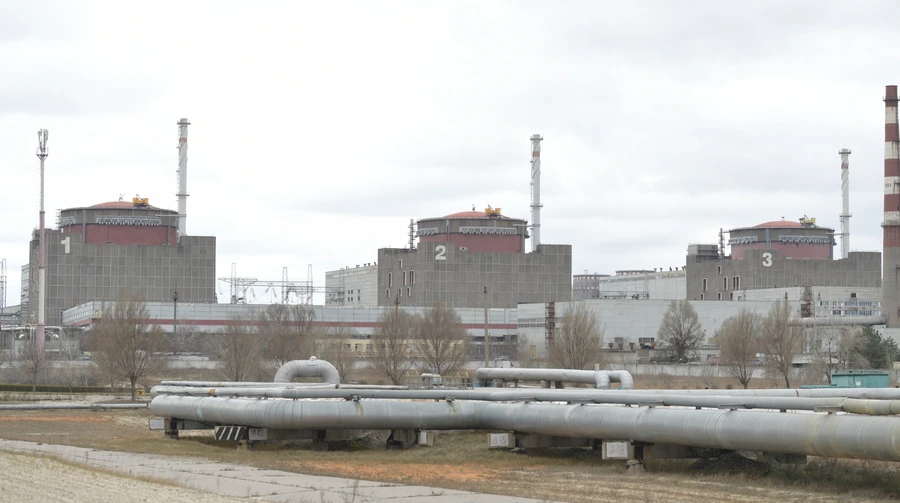
    Унаслідок чергових російських обстрілів тимчасово окупована Запорізька атомна електростанція знову втратила зовнішнє електропостачання та вже 19-й раз від початку повномасштабного вторгнення опинилася в режимі повного блекауту, перейшовши на живлення від дизель-генераторів.

    Інцидент стався увечері 10 червня під час оголошеної повітряної тривоги, коли була порушена робота однієї з високовольтних ліній електропередач, що забезпечувала подачу електроенергії до тимчасово окупованого ядерного об’єкта. У результаті станція автоматично перейшла на резервні системи живлення, які є критично необхідними для підтримання роботи систем безпеки, охолодження та контролю ядерного палива.

    Про це офіційно повідомили в НЕК Укренерго, зазначивши, що наразі відсутні безпекові умови для проведення огляду пошкодженої лінії та виконання відновлювальних робіт. Через постійну загрозу обстрілів і бойові дії енергетики не мають змоги оперативно оцінити масштаби пошкоджень або гарантувати безпечний доступ до об’єкта.

    Фактично це вже 19-й повний блекаут на Запорізькій АЕС від початку російського вторгнення. Така повторюваність інцидентів викликає серйозне занепокоєння експертів у сфері ядерної безпеки, адже кожне відключення зовнішнього живлення змушує станцію працювати на дизель-генераторах, які є лише резервним і тимчасовим джерелом енергії. У разі тривалого перебою існує ризик перевантаження систем і залежності від стабільності постачання пального для генераторів.

    Запорізька АЕС, яка є найбільшою атомною електростанцією в Європі, залишається в умовах підвищеної небезпеки через регулярні обстріли, мінування територій та обмежений доступ міжнародних моніторингових місій. Станція не виробляє електроенергію для української енергосистеми, однак її безпечна робота критично залежить від стабільного зовнішнього живлення.

    Паралельно російські атаки продовжують впливати на енергетичну інфраструктуру України. Станом на ранок зафіксовані знеструмлення споживачів у Сумській, Харківській, Донецькій, Дніпропетровській, Запорізькій та Херсонській областях. У цих регіонах енергетики змушені працювати в умовах постійної небезпеки, а відновлювальні роботи часто відкладаються через загрозу повторних ударів або активні бойові дії.

    Водночас ситуація в енергосистемі країни демонструє певні коливання навантаження. Станом на 09:30 11 червня споживання електроенергії було приблизно на 1,2% нижчим, ніж у той самий час попереднього дня. В Укренерго пояснюють це сезонними факторами та встановленням ясної погоди на всій території України, що збільшує генерацію електроенергії сонячними електростанціями.

    У зв’язку з цим енергетики звертаються до громадян із закликом раціонально використовувати електроенергію. Зокрема, рекомендується переносити використання потужних електроприладів на денні години — з 10:00 до 15:00, коли активно працюють промислові сонячні електростанції. Натомість у вечірній пік навантаження — з 18:00 до 22:00 — споживання варто зменшувати, щоб стабілізувати роботу енергосистеми та знизити ризик перевантажень.

    На тлі постійних атак на критичну інфраструктуру в Україні тривають і політичні рішення щодо посилення безпеки ядерної сфери. Раніше Верховна Рада України підтримала зміни до державного бюджету, які передбачають додаткове фінансування для забезпечення безпечного функціонування об’єктів ядерної енергетики та зони відчуження, включно з територією навколо Чорнобильська АЕС.

    Таким чином, ситуація навколо Запорізької АЕС залишається однією з найбільш критичних у сфері ядерної безпеки в Європі, адже кожне нове відключення зовнішнього живлення підсилює ризики та демонструє вразливість об’єкта, який перебуває в умовах окупації та регулярних бойових загроз.

  • 30 приватних компаній отримали право збивати ворожі дрони

    30 приватних компаній отримали право збивати ворожі дрони

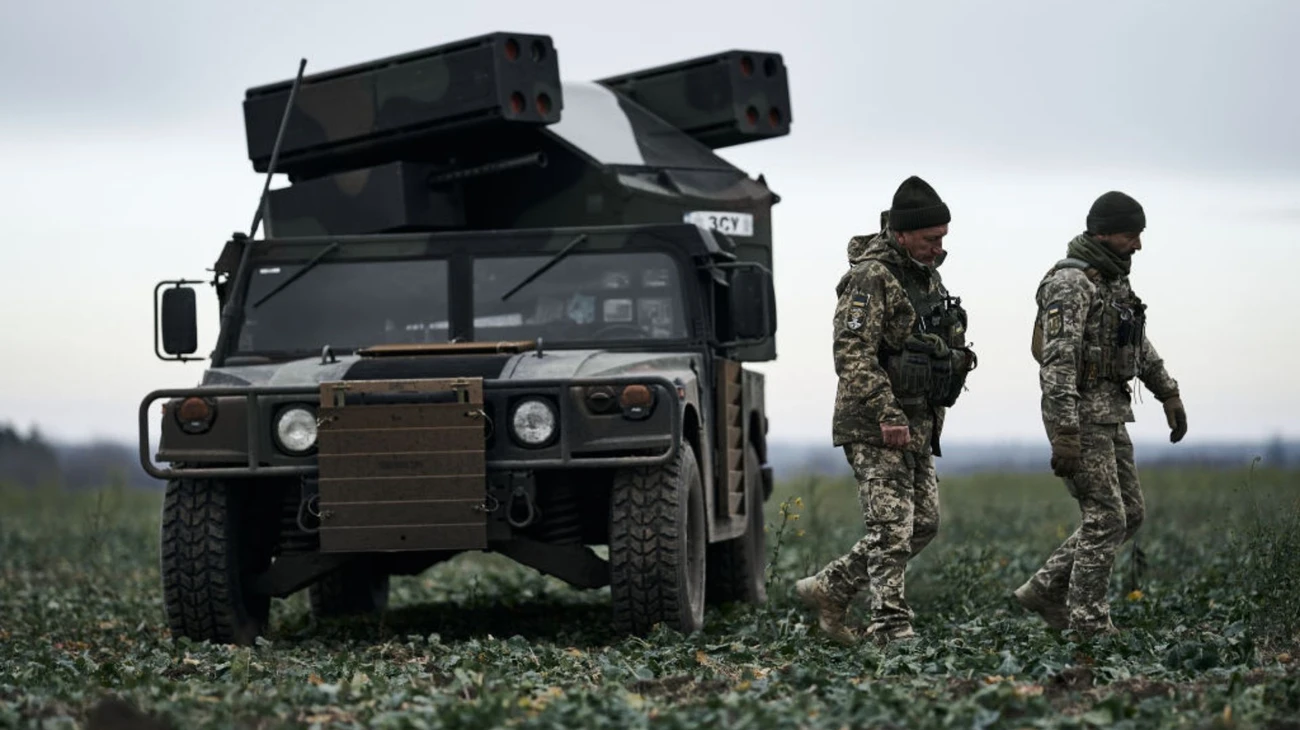
    Україна робить ще один крок до посилення захисту свого неба від російських атак. Міністерство оборони офіційно повідомило, що вже 30 українських компаній отримали дозвіл на створення власних груп протиповітряної оборони. Ба більше, частина таких підрозділів уже бере участь у бойовій роботі та демонструє реальні результати на фронті повітряної війни.

    Йдеться про експериментальний проєкт із залучення приватного сектору до системи протиповітряної оборони країни. За даними Міністерства оборони, загалом від початку реалізації програми до відомства надійшло 43 заявки від підприємств різних форм власності. Станом на початок червня право створити власні групи ППО вже отримали 30 компаній.

    У Міноборони наголошують, що це не приватні армії та не незалежні військові формування. Усі такі підрозділи є частиною єдиної національної системи протиповітряної оборони та працюють під безпосереднім управлінням Командування Повітряних сил Збройних сил України.

    Найбільше вражає те, що деякі групи вже виконують реальні бойові завдання. За офіційною інформацією Міноборони, підрозділи кількох підприємств змогли знищити понад 20 російських безпілотників. Серед них були як розвідувальні БпЛА типу Zala, так і ударні дрони Shahed. Крім того, одна з груп успішно уразила реактивний ударний безпілотник, що вважається значно складнішою ціллю через його високу швидкість.

    Ідея залучення бізнесу до захисту неба над Україною виникла на тлі постійних масованих атак російських безпілотників. Лише в ніч проти 8 червня Росія випустила по Україні 155 ударних дронів різних типів, включаючи Shahed, «Гербера», «Італмас», «Бандероль» та дрони-імітатори. Українські сили ППО змогли збити або придушити 124 цілі, однак масштаби атак продовжують зростати.

    Саме тому держава почала шукати додаткові механізми захисту критично важливих об’єктів. Особливу увагу приділяють енергетичній інфраструктурі, логістичним вузлам, промисловим підприємствам та об’єктам оборонного комплексу, які регулярно стають мішенями російських ударів.

    Ще у березні уряд офіційно запустив експериментальний проєкт, який дозволив підприємствам критичної інфраструктури долучатися до протиповітряної оборони. Кабінет Міністрів надав Повітряним силам ЗСУ право залучати підприємства до захисту повітряного простору та використовувати їхні ресурси для боротьби з ворожими дронами.

    Перші результати стали помітними вже навесні. Наприкінці березня одна з приватних груп ППО у Харківській області вперше успішно знищила кілька російських безпілотників. А у квітні міністр оборони Михайло Федоров повідомив про перше збиття реактивного «Шахеда» приватним підрозділом. За його словами, ціль рухалася зі швидкістю понад 400 кілометрів на годину.

    Серед компаній, які долучаються до проєкту, приблизно половина представляє критичну інфраструктуру країни. Це оператори енергетичних мереж, стратегічні підприємства та великі виробничі комплекси. Інша частина заявників — приватний бізнес, який також зацікавлений у захисті своїх об’єктів від російських атак.

    Для отримання дозволу підприємства проходять спеціальну процедуру погодження з Міністерством оборони та Командуванням Повітряних сил. Після цього вони отримують статус уповноважених на виконання заходів протиповітряної оборони та можуть формувати власні підрозділи.

    Такі групи можуть використовувати різні засоби боротьби з повітряними цілями. Йдеться про дрони-перехоплювачі, системи радіоелектронної боротьби, радари, автоматизовані турелі та інше обладнання. Частину озброєння підприємства закуповують самостійно, а частину можуть отримувати зі складів Збройних сил України.

    Окремо варто зазначити, що Кабінет Міністрів наприкінці травня оновив правила функціонування таких підрозділів. Нові норми деталізували порядок підтвердження результатів бойової роботи, виплати винагород учасникам груп та можливості фінансування з місцевих бюджетів. Також було посилено контроль за використанням зброї та дотриманням вимог військових статутів.

    Експерти називають проєкт приватної ППО одним із найцікавіших оборонних експериментів за час повномасштабної війни. Він дозволяє значно розширити кількість засобів спостереження та реагування на повітряні загрози без додаткового навантаження на державний бюджет.

    В умовах, коли Росія продовжує нарощувати виробництво ударних безпілотників і майже щодня запускає десятки або навіть сотні дронів по українських містах, залучення приватного сектору може стати важливим елементом багаторівневої системи захисту.

    Як показують перші результати, нова модель вже працює. І якщо темпи розширення проєкту збережуться, найближчим часом українське небо можуть захищати не лише військові підрозділи, а й десятки спеціалізованих груп, створених українськими підприємствами у координації з Повітряними силами.

  • ЗАЕС під ризиком: МАГАТЕ зафіксувало нове відключення живлення

    ЗАЕС під ризиком: МАГАТЕ зафіксувало нове відключення живлення

    На тимчасово окупованій Запорізькій атомній електростанції відновили зовнішнє електропостачання після тривалого 15-годинного блекауту. Про це повідомило Міжнародне агентство з атомної енергії (МАГАТЕ), наголосивши, що інцидент вкотре продемонстрував критичну залежність найбільшої атомної електростанції в Європі від стабільності зовнішніх енергетичних ліній та загальний рівень вразливості об’єкта в умовах війни.

    За даними агентства, під час відключення станція була змушена повністю перейти на аварійні дизель-генератори, які забезпечували живлення систем охолодження шести зупинених реакторів. Попри те, що енергоблоки не виробляють електроенергію, вони все одно потребують безперервного охолодження ядерного палива, і будь-яке порушення цього процесу створює потенційно небезпечні ризики для ядерної безпеки.

    У МАГАТЕ зазначили, що це вже 18-й випадок повного або часткового відключення зовнішнього електропостачання на станції з моменту початку повномасштабної війни Росії проти України. При цьому саме цей інцидент став одним із найдовших за час спостережень, що ще більше підкреслює крихкість енергетичної інфраструктури об’єкта та залежність станції від зовнішніх факторів.

    Генеральний директор МАГАТЕ Рафаель Гроссі наголосив, що регулярні перебої з електропостачанням є серйозним сигналом про системні ризики. За його словами, стабільне зовнішнє живлення є ключовою умовою безпечної роботи атомної станції навіть у режимі зупинених реакторів, а повторювані відключення створюють постійну загрозу виникнення аварійних ситуацій. Він також підкреслив необхідність термінового відновлення та ремонту ліній електропередач, які забезпечують живлення ЗАЕС, із гарантіями безпеки для таких робіт.

    В агентстві окремо звернули увагу на те, що нинішня ситуація є наслідком тривалого впливу бойових дій та пошкодження критичної інфраструктури навколо станції. Будь-які перебої в роботі електромережі змушують персонал використовувати резервні системи живлення, які не розраховані на довготривалу роботу, що підвищує ризики технічних збоїв і ускладнює контроль над безпековими параметрами об’єкта.

    Як повідомляється, під час останнього блекауту дизель-генератори працювали безперервно, забезпечуючи мінімально необхідний рівень електропостачання для охолодження реакторів. Після відновлення зовнішнього живлення станція повернулася до штатного режиму забезпечення енергопостачання через зовнішні лінії, однак ситуація залишається нестабільною.

    Що передувало, у ніч на 3 червня 2026 року на Запорізькій АЕС стався черговий блекаут, який став вже 17-м від моменту захоплення станції російськими військами. Це також був п’ятий подібний випадок лише з початку року, що свідчить про систематичний характер проблем із енергопостачанням на об’єкті.

    Додатково напругу навколо ситуації посилили події в енергетичній інфраструктурі регіону. Зокрема, Запорізька теплоелектростанція, через розподільчі вузли якої частково здійснюється передача електроенергії до району АЕС, зазнала пошкоджень унаслідок атак. Це ще більше ускладнило стабільність енергосистеми та підвищило ризики повторних відключень.

    Напередодні МАГАТЕ також повідомляло про запровадження локального режиму припинення вогню в районі станції, який дозволив провести термінові ремонтні роботи на лініях електропередач. Саме ці заходи, за оцінкою агентства, стали ключовими для відновлення зовнішнього живлення після останнього блекауту.

    Попри тимчасове відновлення електропостачання, у МАГАТЕ продовжують наголошувати, що ситуація на Запорізькій АЕС залишається надзвичайно крихкою. Постійні перебої з енергопостачанням, обмежені можливості ремонту інфраструктури та фактор бойових дій формують середовище, в якому ризик виникнення аварійних сценаріїв залишається підвищеним.

    Експерти агентства підкреслюють, що будь-яке тривале порушення електропостачання на атомній станції, навіть із зупиненими реакторами, може мати серйозні наслідки. Саме тому питання стабільного живлення ЗАЕС залишається одним із ключових елементів міжнародної ядерної безпеки, а ситуація навколо станції продовжує перебувати під постійним моніторингом МАГАТЕ.